 Truyền hình













 Ngày nay, hạ tầng công nghệ thông tin và dữ liệu trở thành tài sản chiến lược của quốc gia và của từng cơ quan, doanh nghiệp (DN). Mất an toàn thông tin, rò rỉ dữ liệu cá nhân, bị tấn công mạng sẽ gây đình trệ hoạt động lãnh đạo, điều hành của cơ quan, DN. Luật An ninh mạng 2025 và Nghị định số 331 của Chính phủ về bảo vệ an ninh mạng đối với hệ thống thông tin xác định trách nhiệm và hậu quả pháp lý phát sinh đối với chủ quản hệ thống thông tin.
- Luật An ninh mạng 2025: Bước ngoặt kiến tạo quốc gia số
- Thủ tướng: Công tác an ninh mạng là nhiệm vụ trọng yếu, thường xuyên và cấp bách
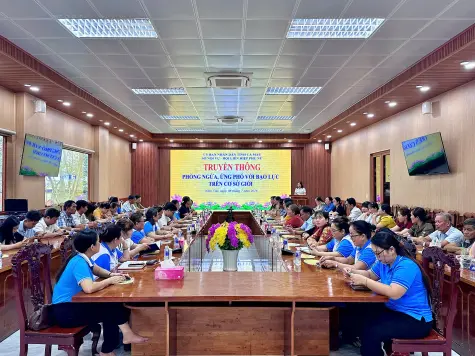
- Tuyên truyền an ninh mạng và phòng, chống bạo lực học đường
5 cấp độ an toàn của hệ thống thông tin
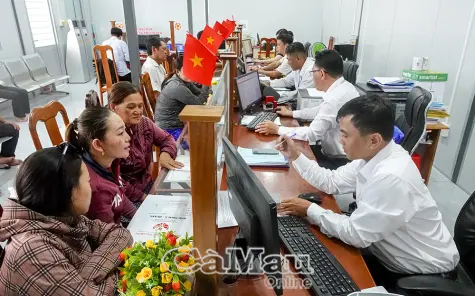
Theo khoản 7 Ðiều 2, Luật An ninh mạng năm 2025: “Hệ thống thông tin là tập hợp phần cứng, phần mềm và dữ liệu được thiết lập phục vụ mục đích tạo lập, cung cấp, truyền đưa, thu thập, xử lý, lưu trữ và trao đổi thông tin trên không gian mạng”. Hệ thống thông tin được thiết lập để phục vụ hoạt động khởi tạo, lưu trữ, xử lý, truyền tải, chia sẻ và khai thác thông tin, dữ liệu, phục vụ hoạt động quản lý, điều hành của cơ quan, DN như: cổng thông tin điện tử của các sở, ngành, UBND các xã, phường, tổ chức, DN; hệ thống giải quyết thủ tục hành chính; nền tảng quản trị nội bộ, cơ sở dữ liệu y tế, giáo dục hay hệ thống máy tính phục vụ hoạt động quản lý, kinh doanh của ngân hàng, siêu thị, DN trên địa bàn.
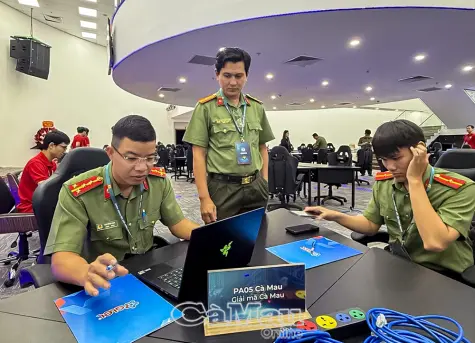
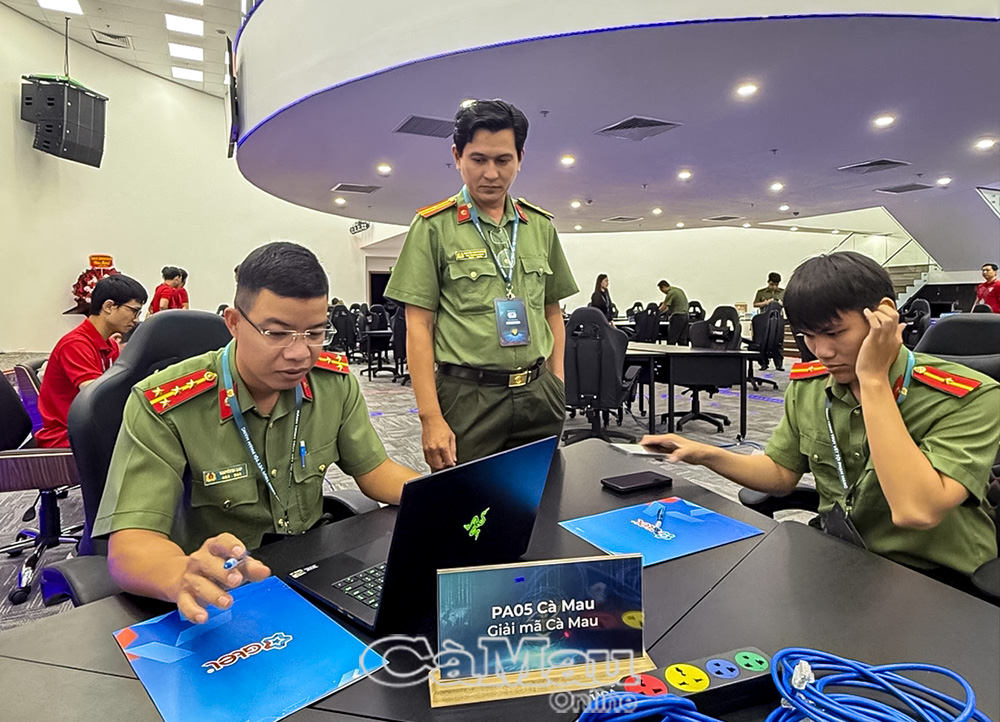 Lực lượng an ninh mạng Cà Mau tham gia diễn tập thực chiến do Bộ Công an tổ chức.
Các hệ thống thông tin được phân thành 5 cấp độ an toàn dựa trên quy mô, tính chất dữ liệu xử lý và phạm vi tác động nếu hệ thống xảy ra sự cố. Trong đó, các hệ thống phục vụ hoạt động nội bộ của cơ quan, tổ chức và chỉ xử lý thông tin công cộng được xác định thuộc cấp độ 1. Các hệ thống phục vụ hoạt động nội bộ có xử lý thông tin riêng, dữ liệu cá nhân; hệ thống cung cấp dịch vụ trực tuyến xử lý dữ liệu cá nhân ở quy mô vừa và nhỏ (dưới 100 ngàn chủ thể dữ liệu cá nhân cơ bản hoặc dưới 10 ngàn dữ liệu cá nhân nhạy cảm) sẽ được phân loại ở cấp độ 2. Cấp độ 3 là các hệ thống xử lý thông tin bí mật nhà nước; hệ thống dịch vụ trực tuyến thuộc ngành nghề đầu tư kinh doanh có điều kiện; hệ thống xử lý hồ sơ thủ tục hành chính hoặc quản lý dữ liệu cá nhân quy mô lớn (từ 100 ngàn chủ thể dữ liệu cá nhân cơ bản hoặc từ 10 ngàn dữ liệu cá nhân nhạy cảm trở lên). Cấp độ 4 và 5 là các hệ thống thông tin có quy mô liên ngành, quan trọng đối với quốc gia, hạ tầng công nghệ thông tin dùng chung cấp quốc gia hoặc hệ thống điều khiển các công trình trọng điểm về an ninh quốc gia.
Ngoài ra, còn có hệ thống thông tin quan trọng về an ninh quốc gia được quy định tại Ðiều 9, Luật An ninh mạng năm 2025. Ðó là các hệ thống thông tin có vai trò chiến lược, đặc biệt quan trọng đối với chính trị, quốc phòng, an ninh, ngoại giao, kinh tế, xã hội khi bị sự cố hoặc có hành vi vi phạm pháp luật về an ninh mạng có thể gây tổn hại tới an ninh quốc gia, tổn hại nghiêm trọng đến trật tự, an toàn xã hội.
Trách nhiệm chủ quản hệ thống thông tin
Ðể bảo đảm an toàn hệ thống thông tin được giao quản lý và tuân thủ đúng quy định pháp luật về an ninh mạng, bảo vệ dữ liệu cá nhân, chủ quản hệ thống phải thực hiện nhiệm vụ bảo vệ an ninh mạng đối với hệ thống thông tin theo quy định tại khoản 1 Ðiều 10, Luật An ninh mạng năm 2025, gồm: xác định cấp độ an ninh mạng của hệ thống thông tin và hệ thống thông tin quan trọng về an ninh quốc gia; đánh giá và quản lý rủi ro an ninh mạng hệ thống thông tin; đôn đốc, giám sát, kiểm tra công tác bảo vệ an ninh mạng hệ thống thông tin; tổ chức triển khai các biện pháp bảo vệ an ninh mạng hệ thống thông tin; thực hiện chế độ báo cáo theo quy định; tổ chức tuyên truyền, nâng cao nhận thức về an ninh mạng.
Việc trang bị các giải pháp kỹ thuật, bố trí nhân lực và phương án đảm bảo an ninh mạng, an toàn thông tin, bảo vệ dữ liệu cá nhân đối với hệ thống thông tin phải được thực hiện trước khi đưa hệ thống vào vận hành và trong suốt vòng đời của hệ thống. Khi nâng cấp, mở rộng hệ thống hoặc thay đổi phạm vi xử lý dữ liệu, chủ quản hệ thống phải thực hiện nghiêm thủ tục tái thẩm định cấp độ theo quy định.
Cá nhân, tổ chức không thực hiện đúng quy định của pháp luật về bảo vệ an toàn hệ thống thông tin sẽ bị xử lý nghiêm theo Nghị định số 330 của Chính phủ. Trong đó, hành vi “Không lập hồ sơ đề xuất cấp độ an toàn hệ thống thông tin”, “Không ban hành quy định về bảo đảm an ninh mạng trong thiết kế, xây dựng, quản lý, vận hành, sử dụng, nâng cấp, huỷ bỏ hệ thống thông tin” sẽ bị phạt tiền từ 20-30 triệu đồng. Với hành vi “Không kiểm tra, giám sát việc tuân thủ quy định về bảo đảm an ninh mạng, lưu trữ nhật ký hệ thống theo quy định hoặc không đánh giá hiệu quả của các biện pháp quản lý và kỹ thuật được áp dụng” sẽ bị xử phạt tối đa lên đến 50 triệu đồng.
Bảo đảm an toàn hệ thống thông tin theo cấp độ là nhiệm vụ bắt buộc cơ quan, DN phải thực hiện xuyên suốt trong toàn bộ vòng đời của hệ thống thông tin, gắn liền với việc bảo vệ an toàn dữ liệu và dữ liệu cá nhân trên hệ thống.
Văn Đương




Xem thêm bình luận