 Truyền hình












 Ngày 19/8/2026, Chỉnh phủ ban hành Nghị định số 330 quy định về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân. Tại mục 6, Chương II quy định xử lý vi phạm về bảo vệ dữ liệu cá nhân, yêu cầu tuân thủ pháp luật về thu thập, lưu trữ, truyền đưa và xử lý dữ liệu cá nhân, đòi hỏi các doanh nghiệp (DN), hộ kinh doanh (HKD) chủ động nghiên cứu, tuân thủ để tránh nguy cơ bị xử phạt.
- Cần đánh giá rủi ro và bảo vệ dữ liệu cá nhân nhạy cảm
- Mua bán, thu thập trái phép dữ liệu cá nhân: Khó xử lý?!
- Mức xử phạt vi phạm hành chính đối với hành vi vi phạm về bảo vệ dữ liệu cá nhân
Không sử dụng thông tin khách hàng cho mọi mục đích
Ðể phục vụ việc mua bán hàng hoá, khách hàng có thể cung cấp cho DN, HKD một số thông tin cá nhân, như: họ tên, địa chỉ, số điện thoại... để đặt hàng, nhận hàng hoặc bảo hành sản phẩm. Tuy nhiên, nếu DN, HKD tiếp tục sử dụng các thông tin này để quảng cáo, chuyển cho đối tác tiếp theo sẽ có nguy cơ bị xử lý vi phạm hành chính theo quy định tại khoản 1, Ðiều 43, Nghị định số 330 với hình thức phạt tiền từ 30-50 triệu đồng.
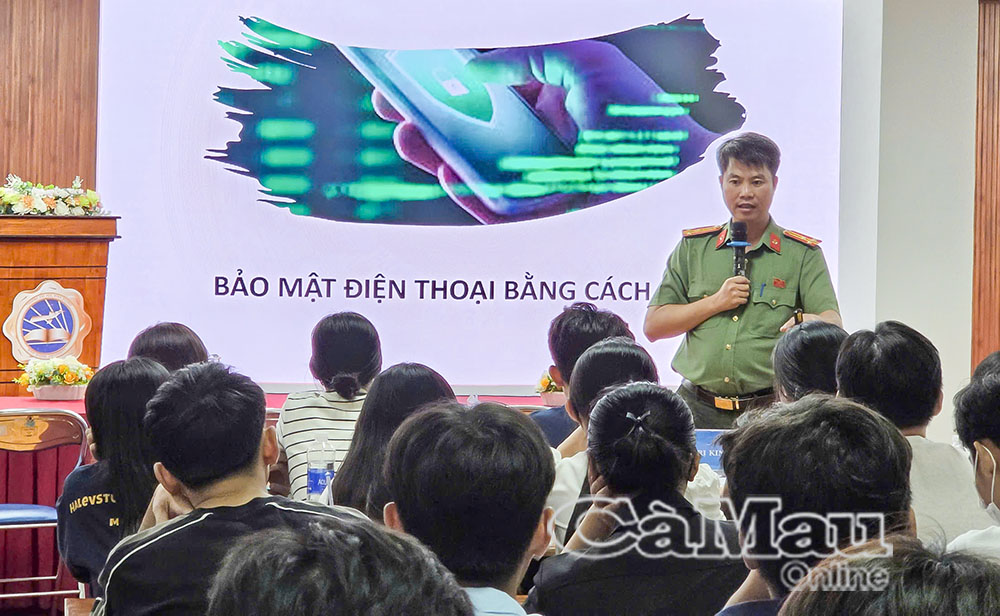 Công an tỉnh Cà Mau tuyên truyền pháp luật về an ninh mạng và bảo vệ dữ liệu cá nhân cho sinh viên Trường Ðại học Bình Dương Phân hiệu Cà Mau.
Trong quá trình thu thập, xử lý dữ liệu cá nhân của khách hàng, nếu để lộ, mất dữ liệu cá nhân do thiếu biện pháp bảo vệ phù hợp, DN, HKD có thể bị phạt tiền từ 20-30 triệu đồng theo quy định tại điểm a khoản 2, Ðiều 47 của Nghị định số 330. Ðồng thời, bị buộc thực hiện các biện pháp khắc phục hậu quả, như: buộc triển khai biện pháp bảo vệ phù hợp, thực hiện đánh giá rủi ro và cung cấp minh chứng cho cơ quan có thẩm quyền theo quy định tại điểm đ, khoản 4, Ðiều 47. Vì vậy, trách nhiệm của DN, HKD không chỉ dừng lại ở việc không bán, không tự ý tiết lộ dữ liệu mà còn phải chủ động triển khai các biện pháp cần thiết để bảo vệ, phòng ngừa dữ liệu bị truy cập, chiếm đoạt, sử dụng hoặc tiết lộ trái phép.
Yêu cầu rút lại sự đồng ý của khách hàng phải được tiếp nhận và xử lý
Trong quá trình kinh doanh, trường hợp trước đây khách hàng đã đồng ý nhận thông tin quảng cáo từ DN, HKD theo thoả thuận nhưng sau đó, khách hàng yêu cầu ngừng sử dụng dữ liệu cá nhân của mình cho mục đích này. Khi đó, DN, HKD phải có cơ chế tiếp nhận và xử lý yêu cầu của khách hàng theo đúng quy định của pháp luật, nếu không, có thể bị xử lý theo quy định tại điểm b, khoản 1, Ðiều 45 với mức phạt lên tới 30 triệu đồng. Ðối với hành vi cố ý tiếp tục thực hiện xử lý dữ liệu cá nhân sau khi chủ thể dữ liệu cá nhân đã có yêu cầu ngừng, hạn chế xử lý hoặc khi cơ quan nhà nước có thẩm quyền yêu cầu bằng văn bản, cá nhân, tổ chức có thể bị xử phạt lên đến 70 triệu đồng theo điểm a, khoản 2, Ðiều 43.
Ðối với hoạt động kinh doanh dịch vụ quảng cáo, khoản 1, Ðiều 63, Nghị định số 330 quy định phạt từ 30-50 triệu đồng đối với “Tổ chức, cá nhân kinh doanh dịch vụ quảng cáo không cung cấp cơ chế, phương thức kỹ thuật minh bạch, dễ tiếp cận để chủ thể dữ liệu cá nhân từ chối nhận quảng cáo hoặc rút lại sự đồng ý chia sẻ dữ liệu cho mục đích quảng cáo”. Ðồng thời, buộc huỷ, xoá tới mức không thể khôi phục dữ liệu cá nhân đã thu thập, sử dụng trái phép và buộc thiết lập cơ chế từ chối nhận quảng cáo, rút lại sự đồng ý theo đúng quy định.
Trong nền kinh tế số, dữ liệu được xác định là tài sản, có giá trị như những tài sản truyền thống khác. Do đó, việc quản lý, sử dụng và bảo vệ dữ liệu được xác định là nhiệm vụ pháp lý của các cá nhân, tổ chức, chủ thể có hoạt động thu thập, xử lý dữ liệu. Nghị định số 330 đã làm rõ những hành vi có thể bị xử phạt, qua đó đặt ra yêu cầu DN, HKD phải chuyển từ cách tiếp cận xử lý sự cố bị động sang chủ động phòng ngừa và quản trị rủi ro. Việc tuân thủ pháp luật về an ninh mạng và bảo vệ dữ liệu cá nhân sẽ giúp DN, HKD hạn chế nguy cơ bị xử phạt, giảm thiểu thiệt hại khi xảy ra sự cố an ninh mạng và duy trì niềm tin của khách hàng.
Văn Ðương





Xem thêm bình luận